حماية البنى التحتية الحرجة
المقدمة
لم تعد حماية البنى التحتية الحرجة (Critical Infrastructure Protection – CIP) تعني وضع سياج حول منشأة مهمة، أو نشر حراس وكاميرات مراقبة، أو تركيب منظومة دفاع جوي أو نظام للأمن السيبراني. فالبنية التحتية الحديثة أصبحت منظومة مترابطة من الأصول المادية والرقمية، وشبكات الطاقة والاتصالات والبيانات وأنظمة التحكم والموارد البشرية وسلاسل الإمداد.
وتكمن المشكلة في أن هذه المكونات لا تعمل بصورة مستقلة. فقد يؤدي تعطل أصل صغير نسبيًا إلى توقف وظيفة أكبر منه بكثير، كما يمكن أن ينتقل أثر التعطل من قطاع إلى آخر بسبب الاعتماديات المتبادلة.
لذلك فإن السؤال الأول ليس: ما المنظومة الأمنية التي ينبغي شراؤها؟ وإنما: ما الوظيفة التي لا يجوز أن تتوقف؟ وما الأصول التي تعتمد عليها؟ وما الذي يمكن أن يعطلها؟ وكيف نحافظ على استمرارها إذا تعرضت للهجوم أو التعطل؟
ومن هنا ينقسم المقال إلى قسمين مترابطين: القسم الأول: ماذا نحمي؟ والقسم الثاني: كيف نحميها؟
1. ما المقصود بالبنية التحتية الحرجة؟
يمكن فهم البنية التحتية الحرجة (Critical Infrastructure) بأنها الأصول والمنشآت والمعدات والشبكات والأنظمة، أو أجزاء منها، سواء كانت مادية أو رقمية، التي تكون ضرورية لتقديم الخدمات الأساسية (Essential Services) واستمرار الوظائف المجتمعية والاقتصادية الحيوية والصحة والسلامة العامة والأمن والاستقرار.
وتصبح هذه البنية حرجة عندما يؤدي تعطيلها أو فقدانها أو تدميرها إلى أثر معطِّل كبير (Significant Disruptive Effect) في تقديم الخدمة الأساسية أو استمرار الوظائف التي تعتمد عليها.
2. ما القطاعات التي تدخل ضمن البنية التحتية الحرجة؟
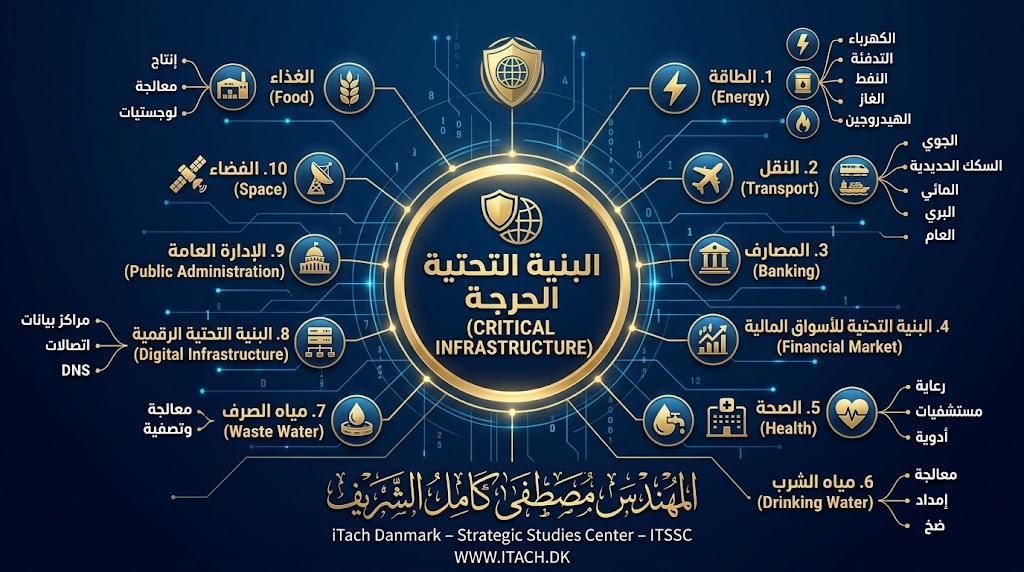
تختلف التفاصيل القانونية والتنظيمية من دولة إلى أخرى، إلا أن التصنيف المستخدم في هذا المقال يتضمن أحد عشر قطاعًا رئيسيًا:
3. من البنية التحتية الحرجة إلى الوظيفة الحرجة
عندما نقول إن محطة كهرباء بنية تحتية حرجة، فإننا لا نحمي جميع أجزاء المحطة لأن لها القيمة نفسها. فالغاية الأساسية هي استمرار وظيفة إنتاج الكهرباء وإيصالها، وهذه الوظيفة تعتمد على مجموعة من الأصول والأنظمة المساندة.
| المفهوم | التعريف | السؤال العملي |
|---|---|---|
| الأصل الحرج (Critical Asset) | أصل مادي أو رقمي يؤدي فقدانه أو تعطله إلى تأثير مهم في الوظيفة. | ما المكوّن الذي تعتمد عليه الوظيفة؟ |
| الوظيفة الحرجة (Critical Function) | المهمة أو الخدمة التي يجب المحافظة على استمرارها. | ما الذي لا يجوز أن يتوقف؟ |
وبذلك ينتقل التفكير من التركيز على الأصل (Asset-centric) إلى التركيز على الوظيفة والأنظمة (Function-centric / Systems-based). فالأصل يمكن أن يتعرض للضرر، لكن وجود بديل قادر على أداء الوظيفة قد يمنع توقف المهمة.
4. الاعتماديات ونقاط الفشل والأثر المتسلسل
لا تعمل البنى التحتية الحديثة بصورة منفصلة. فالاتصالات تحتاج إلى الكهرباء، والكهرباء تعتمد على الاتصالات وأنظمة التحكم، والمستشفيات تحتاج إلى الطاقة والمياه والاتصالات والأنظمة الرقمية.
وهذا ما يسمى الاعتماديات المتبادلة (Interdependencies). وقد ينتقل التعطل إلى أنظمة وقطاعات أخرى، وهو ما يعرف بـالأثر المتسلسل (Cascading Effects).
كما يجب البحث عن نقطة الفشل الأحادية (Single Point of Failure)؛ أي المكوّن الذي يمكن أن يؤدي فقدانه منفردًا إلى تعطيل وظيفة كاملة.
5. الحماية تبدأ من تقييم المخاطر وليس من شراء المنظومات
من أكثر الأخطاء شيوعًا البدء بالسؤال: أي منظومة أمنية نشتري؟ بينما يجب أن يبدأ التخطيط بالسؤال: ممَّ نحمي الوظيفة الحرجة؟
| العنصر | المفهوم | الدلالة |
|---|---|---|
| التهديد | Threat | ما يمتلك القدرة على إحداث الضرر. |
| الهشاشة | Vulnerability | نقطة الضعف التي تسمح للتهديد بإحداث أثر. |
| الأثر | Impact | النتيجة المحتملة إذا نجح التهديد. |
| المخاطر | Risk | المحصلة التحليلية التي تساعد على تحديد أولوية الحماية. |
6. البنية التحتية الحرجة تواجه أكثر من نوع واحد من التهديد
لا يمكن تصميم حماية منشأة حرجة على أساس سيناريو واحد. فالتهديدات متعددة، وقد تتداخل أو تتزامن في حادث مركب.
لذلك يجب بناء الحماية وفق منهج متعدد المخاطر (All-Hazards Approach).
7. الحماية متعددة الطبقات
لا توجد منظومة واحدة تستطيع حماية البنية التحتية الحرجة من جميع التهديدات. لذلك يجب بناء حماية متعددة الطبقات (Layered Protection) بحيث لا يؤدي فشل طبقة واحدة إلى انهيار منظومة الحماية بالكامل.
تقليل إمكانية وقوع الحادث من خلال الأمن المادي وإدارة الوصول والأمن السيبراني وإدارة الصلاحيات وتقليل الانكشاف والإجراءات التنظيمية.
اكتشاف التهديد مبكرًا عبر وسائل المراقبة والاستشعار ومراقبة الشبكات وغيرها. والقيمة الحقيقية للكشف المبكر هي شراء الوقت للقرار والاستجابة.
دمج المعلومات وتقييم طبيعة الحدث ومستوى الخطورة والأصل المهدد والأثر المحتمل وزمن الاستجابة. ويمكن لدمج المستشعرات وتحليل البيانات والذكاء الاصطناعي دعم القرار مع بقاء المسؤولية البشرية واضحة.
تختلف بحسب طبيعة التهديد. وتكون منظومات مكافحة الطائرات المسيّرة (Counter-UAS) إحدى وسائل حماية البنية التحتية الحرجة، وليست منظومة الحماية بأكملها.
8. الحماية المادية والسيبرانية والجوية يجب أن تعمل كنظام واحد
من الخطأ بناء منظومة أمن مادي منفصلة عن الأمن السيبراني، أو دفاع جوي منفصل عن القيادة والسيطرة، أو أنظمة مراقبة لا تتبادل المعلومات. فالبنية التحتية الحديثة تجمع العالمين المادي والرقمي.
9. ماذا لو نجح التهديد؟
لا يمكن بناء استراتيجية وطنية على افتراض أن جميع الهجمات ستُمنع. لذلك يجب طرح السؤال: ماذا يحدث إذا فشلت طبقات المنع والكشف والاستجابة؟
هنا ندخل إلى مفهوم المرونة (Resilience). فالمنشأة المرنة تستطيع تحمل الضرر والمحافظة على وظائفها الأساسية واستعادة قدراتها.
وتدخل هنا عناصر مثل التحصين المادي، والتكرار (Redundancy)، والطاقة الاحتياطية، والاتصالات البديلة، والنسخ الاحتياطية، ومراكز القيادة البديلة، وخطط استمرارية العمليات.
10. التعافي جزء من منظومة الحماية
لا تنتهي الحماية بانتهاء الهجوم أو الحادث. فبعده تبدأ مرحلة التعافي (Recovery)، وتشمل تقييم الأضرار، وعزل المكونات المتضررة، وتشغيل البدائل، واستعادة الطاقة والاتصالات والأنظمة، وإعادة الخدمة إلى المستوى المقبول، ثم تحليل أسباب النجاح أو الفشل.
11. نحو نموذج وطني لحماية البنى التحتية الحرجة
لا يمكن حماية البنية التحتية الحرجة على المستوى الوطني بمجموعة مشاريع منفصلة تعمل كل منها بمعزل عن الأخرى. لذلك ينبغي أن يبدأ النموذج الوطني من تحديد الوظائف الوطنية الحرجة، ثم الأصول والأنظمة التي تحققها، ثم الاعتماديات بينها، ثم تقييم المخاطر ووضع مستويات الحماية المطلوبة.
والهدف ليس أن تمتلك كل منشأة أكبر عدد ممكن من الأنظمة الأمنية، وإنما أن تمتلك مستوى الحماية الذي يتناسب مع حرجية وظيفتها ومخاطرها.
الخلاصة
حماية البنى التحتية الحرجة لا تبدأ من السلاح أو الرادار أو الكاميرا أو الجدار الناري، وإنما تبدأ من فهم الوظيفة التي لا يجوز أن تتوقف.
بعد ذلك نحدد الأصول التي تحقق هذه الوظيفة، والاعتماديات بينها، ونقاط الفشل، والتهديدات والهشاشة والأثر المحتمل، ثم نبني الحماية المناسبة.
المصادر والمراجع
استند المقال إلى المصادر الآتية:
- European Union – Directive (EU) 2022/2557 on the resilience of critical entities (CER Directive), 2022.
- European Union – Directive (EU) 2022/2555 (NIS2 Directive), 2022.
- CISA – National Critical Functions Set.
- CISA – Critical Infrastructure Sectors.
- NIST – Cybersecurity Framework (CSF) 2.0, 2024.
- NIST – Guide to Operational Technology (OT) Security, SP 800-82 Rev. 3, 2023.
- ISO – ISO 22301:2019, Security and resilience – Business continuity management systems – Requirements.
- NATO – Resilience and Civil Preparedness.
- CISA – Unmanned Aircraft Systems (UAS): Addressing Critical Infrastructure Security Challenges.
- iTach Denmark – ITSSC, ANALYSIS-2026-007, 2026.